Bisnis
Audit Supplier dari Sisi Pemasok: Panduan Lolos Audit Pelanggan, dari Persiapan hingga Menutup Temuan
Media Sosial


Audit supplier merupakan pemeriksaan yang dilakukan oleh pelanggan, atau pihak yang ditunjuknya, untuk memastikan pemasok memenuhi persyaratan yang sudah disepakati. Kesepakatan bisa berupa mutu, kepatuhan keamanan maupun kinerja yang biasanya disebut dengan audit pihak kedua.
Kebanyakan panduan audit supplier dibahas untuk perusahaan yang mengaudit supplier/pemasoknya, namun pada kesempatan kali ini MBO akan memberikan panduan dari sisi sebaliknya atau Anda yang diaudit.
Apa saja yang dinilai auditor, kriteria yang seusia, serta bagaimana cara memperiapkan diri? Simak terus artikel ini hingga selesai.
Apa Itu Audit Supplier?
Audit supplier adalah evaluasi terstruktur terhadap pemasok untuk memastikan produk, proses, dan sistemnya memenuhi persyaratan pelanggan. Pemeriksaannya dapat berupa tinjauan dokumen, wawancara, observasi, maupun kunjungan langsung ke fasilitas pemasok.
Satu hal yang sering keliru dipahami: auditor pihak kedua memang berasal dari luar organisasi pemasok, tetapi mewakili kepentingan pelanggan. Karena itu, auditnya tidak independen dalam arti yang sama dengan audit oleh lembaga sertifikasi.
3 Jenis Audit Berdasarkan Pihak yang Mengaudit
Penjelasan lebih lengkap tentang peran auditor internal sudah kami bahas mendalam pada artikel training internal auditor.
Siapa yang Melakukan Audit Supplier?
Audit supplier selalu dilakukan atas nama pelanggan, tetapi pelaksananya bisa beragam:
- Tim internal pelanggan, misalnya bagian supplier quality, pengadaan, mutu, HSE, atau manajemen risiko.
- Pihak luar yang ditunjuk pelanggan, seperti konsultan atau lembaga inspeksi. Auditnya tetap termasuk audit pihak kedua, karena dilakukan dengan kriteria dan atas nama pelanggan.
Perbedaan Audit Supplier, Audit Vendor, dan Audit Pemasok
Ketiganya merujuk pada audit pihak kedua dan sering dipakai bergantian. Dalam praktik:
- Supplier lebih lazim dipakai untuk pemasok barang dan bahan.
- Vendor lebih lazim untuk penyedia jasa, termasuk penyedia layanan TI.
- Pemasok adalah padanan bahasa Indonesia untuk keduanya.
Perbedaan istilah ini tidak mengubah prinsip auditnya, yang berbeda adalah fokus pemeriksaannya seperti audit vendor TI, misalnya, lebih banyak menyoroti keamanan informasi dan keandalan layanan.
Jenis Audit Supplier
Jenis audit supplier bisa dikelompokkan dengan dua cara dan saling melengkapi, satu menjawab apa yang diaudit, yang lain menjawab bagaimana auditnya dilakukan.
Berdasarkan Objek yang Diaudit
Berdasarkan Cara Pelaksanaan
Apa yang Dinilai Auditor? Berikut Kriteria Audit Supplier
Kriteria audit supplier tidak ditentukan oleh pemasok, dan tidak selalu sama dengan standar ISO yang Anda terapkan. Berikut 4 sumber kriteria audit:
- Kontrak dan perjanjian mutu: Spesifikasi produk, tingkat layanan (SLA), ketentuan pengiriman, dan klausul hak audit.
- Persyaratan khusus pelanggan: Customer-specific requirements di industri otomotif, atau kebijakan pemasok milik pelanggan.
- Rujukan standar: ISO 9001, IATF 16949, ISO/IEC 27001, ISO 45001
- Regulasi: POJK 11/POJK.03/2022 untuk vendor TI perbankan, ketentuan K3 untuk kontraktor, UU PDP untuk pemroses data pribadi
Tips: Bagi pemasok yang sudah bersertifikat ISO 9001 lakukan persiapan tambahan sebelum audit, kumpulkan semua dokumen yang mengikat Anda dengan pelanggan, lalu tandai setiap persyaratan yang bisa diperiksa.
Tahapan Audit Supplier menurut ISO 19011:2026
ISO 19011 adalah pedoman internasional untuk mengaudit sistem manajemen, sudah sangat lazim dipakai sebagai acuan audit supplier. Edisi terbarunya, ISO 19011:2026, terbit pada 27 Mei 2026, perubahan utamanya ada pada panduan audit jarak jauh.
Berikut 6 tahapan yang terbagi dalam pelaksanaan proses audit:
- Inisiasi: Menghubungi pemasok, menetapkan tujuan, ruang lingkup, dan kriteria, serta memastikan audit bisa dilaksanakan.
- Persiapan: Meninjau dokumen, menyusun rencana audit, dan menyiapkan daftar periksa
- Pelaksanaan: Pertemuan pembukaan, wawancara, observasi, pemeriksaan rekaman, perumusan temuan, dan pertemuan penutupan
- Pelaporan: Menyusun dan mengirim laporan audit
- Penyelesaian: Menutup audit setelah semua kegiatan terencana selesai
- Tindak lanjut: Memverifikasi koreksi dan tindakan korektif, termasuk efektivitasnya
Mengapa Pelanggan Mengaudit Pemasoknya?
Audit supplier dilaksanakan bukan tanpa dasar sama sekali, berikut ini penjelasannya serta contoh yang pernah tim MBO dampingi di lapangan:
Manufaktur dan Industri Umum
ISO 9001 klausul 8.4 mewajibkan organisasi menetapkan dan menerapkan kriteria untuk mengevaluasi, memilih, dan memantau kinerja penyedia eksternalnya. Pelanggan yang bersertifikat ISO 9001 karena itu perlu membuktikan bahwa pemasoknya terkendali, dan audit adalah salah satu caranya.
Yang biasanya diperiksa: sistem mutu, pengendalian proses, penanganan produk tidak sesuai, dan kinerja pengiriman.
Industri Otomotif
IATF 16949 mengatur audit pihak kedua di klausul 8.4.2.4.1 dan kompetensi auditornya di klausul 7.2.4. Produsen otomotif juga menetapkan persyaratan khusus pelanggan. GM, misalnya, mensyaratkan audit pihak kedua memiliki batas nilai kelulusan dan sistem skor, dan audit dilakukan berdasarkan analisis risiko pengembangan pemasok.
Yang biasanya diperiksa: proses produksi, pengendalian perubahan, dan kepatuhan pada persyaratan khusus pelanggan, dengan hasil berupa skor.
Kontraktor Migas, Tambang, dan BUMN
Di sektor ini, pemilik proyek menilai sistem K3 kontraktornya melalui CSMS (Contractor Safety Management System). Penilainya adalah tim HSE pemilik proyek, dan penilaian berjalan dari tahap prakualifikasi sampai evaluasi akhir pekerjaan.
Yang biasanya diperiksa: sistem manajemen K3, kompetensi pekerja, pengendalian risiko di lapangan, dan rekam jejak keselamatan.
Vendor TI untuk Perbankan
POJK 11/POJK.03/2022 Pasal 30 mewajibkan perjanjian antara bank dan penyedia jasa TI memuat sejumlah ketentuan, antara lain:
- komitmen vendor menyerahkan hasil audit TI dari auditor independen secara berkala;
- persetujuan tertulis bank jika vendor mensubkontrakkan pekerjaannya;
- mekanisme pelaporan kejadian kritis;
- akses bagi OJK dan pihak berwenang lain untuk melakukan pemeriksaan.
Bank juga wajib memantau keandalan vendornya dan memastikan pengendalian TI-nya memadai. Penjelasan dari sisi bank ada di artikel implementasi POJK 11/2022.
Yang biasanya diperiksa: keamanan informasi, keandalan layanan, penanganan insiden, dan pengelolaan subkontraktor.
Pemroses Data Pribadi
Vendor yang memproses data pribadi atas nama pelanggan, seperti penyedia aplikasi penggajian atau CRM, ikut memikul kewajiban keamanan menurut UU PDP, wajar pelanggan meminta bukti bahwa data yang mereka titipkan terlindungi. Penjelasannya kami ulas pada artikel panduan pelaksanaan UU PDP berdasarkan PP 33/2026.
6 Langkah Persiapan bagi Pemasok Sebelum Audit
1. Pahami Klausul Audit dalam Kontrak
Bagi perusahaan manufaktur maupun penyedia jasa, audit dari pelanggan (second-party audit) bukan sekadar pemeriksaan rutin, melainkan tolok ukur kepercayaan bisnis. Ketidaksiapan dalam menghadapi audit pemasok dapat berdampak pada penundaan kontrak, penurunan skor kinerja vendor, hingga risiko pemutusan hubungan kerja sama.
Dengan memahami kerangka kerja audit yang selaras dengan standar internasional seperti ISO 19011, organisasi dapat mengubah proses pemeriksaan menjadi peluang peningkatan mutu operasional
2. Minta Ruang Lingkup, Kriteria dan Agenda Tertulis
Konfirmasi secara tertulis mengenai:
- Area, unit kerja, atau lokasi yang akan diaudit.
- Acuan kriteria pemeriksaan (standar ISO, regulasi, atau spesifikasi teknis pelanggan).
- Jadwal dan agenda kegiatan harian.
- Manfaat: Kejelasan tertulis mencegah auditor melakukan pemeriksaan di luar batasan yang disepakati (scope creep).
3. Lakukan Penilaian Mandiri (Self Assessment)
- Jika pelanggan memberikan kuesioner pra-audit, isi dan uji efektivitasnya secara internal.
- Jika tidak ada kuesioner, susun daftar persyaratan dari kontrak serta regulasi terkait, lalu lakukan audit internal mandiri pada area sasaran.
4. Siapkan Bukti Operasional dan Tunjuk Pendamping
- Petakan setiap kriteria ke dalam bukti fisik atau digital (SOP, rekaman mutu, laporan kalibrasi, atau data kinerja).
- Penunjukan pendamping (host/guide) untuk setiap area yang memahami proses teknis dan tata letak penyimpanan bukti.
5. Tetapkan Batas Kerahasiaan
Berdasarkan pedoman ISO 19011:2026, informasi dan laporan audit bersifat rahasia dan tidak boleh diungkapkan tanpa persetujuan. Sepakati batas kerahasiaan mencakup:
- Rahasia Dagang: Formula produk, rincian biaya, atau margin keuntungan.
- Data Pelanggan Lain: Informasi riwayat pesanan milik klien lain.
- Data Pribadi: Informasi personal karyawan atau pihak ketiga.
Tips Praktis: Siapkan bukti dokumen yang telah disamarkan (redacted) untuk menunjukkan sikap kooperatif sekaligus menjaga keamanan data.
6. Matangkan Kesiapan Tim
Edukasi staf lapangan agar memahami prosedur kerja dan lokasi penyiapan bukti. Tekankan pentingnya memberikan jawaban jujur berbasis fakta dan dokumen, karena jawaban faktual jauh lebih kuat dibanding jawaban lisan yang mengada-ada.
Tahap Eksekusi: Etika dan Teknik Saat Audit Berlangsung
Saat hari pemeriksaan tiba, terapkan komunikasi profesional dan terstruktur:
A. Pertemuan Pembukaan (Opening Meeting)
Manfaatkan sesi ini untuk menyelaraskan persepsi:
- Mengonfirmasi ulang ruang lingkup, agenda harian, daftar pendamping, serta aturan kerahasiaan data.
- Meluruskan ekspektasi sebelum pemeriksaan fisik dimulai.
B. Pendampingan Aktif di Setiap Area
- Pendamping bertugas memfasilitasi pencarian bukti dan mengarahkan auditor ke personil yang tepat.
- Pendamping tidak boleh mendominasi atau menjawab pertanyaan yang ditujukan kepada staf operasional.
C. Teknik Menjawab Pertanyaan Audit
- Menjawab sesuai pertanyaan secara singkat, jelas, dan menunjukkan bukti pendukung.
- Jangan berspekulasi. Jika belum tahu jawabannya, sampaikan dengan sopan bahwa Anda akan memastikannya dan memberikan jawabannya sebelum audit selesai.
D. Menangani Permintaan di Luar Ruang Lingkup
Jika auditor meminta akses dokumen di luar kesepakatan, tanggapi dengan santun. Rujuk kembali dokumen ruang lingkup tertulis dan tawarkan untuk mendiskusikannya melalui narahubung berwenang (management representative).
E. Pencatatan Temuan Sementara & Pertemuan Penutupan
- Catat setiap temuan sementara saat pemeriksaan berlangsung dan klarifikasi kriteria dasar yang dirujuk.
- Pada Closing Meeting, pastikan seluruh daftar temuan dipahami secara tepat. Lakukan klarifikasi saat itu juga sebelum laporan audit resmi diterbitkan.
Tahap Pasca-Audit: Manajemen Tindakan Korektif (CAPA)
Memahami Laporan dan Sistem Skor Audit
Setiap pelanggan memiliki metode evaluasi yang berbeda:
- Sistem Skor & Threshold: Umum pada industri otomotif dan manufaktur presisi dengan batas nilai kelulusan tertentu.
- Kategorisasi Temuan: Pengelompokan berdasarkan tingkat risiko:
- Major Non-Conformity (Temuan Mayor): Kegagalan sistemik yang berdampak langsung pada mutu.
- Minor Non-Conformity (Temuan Minor): Penyimpangan parsial yang tidak merusak sistem secara keseluruhan.
- Observation (Observasi/Peluang Perbaikan): Saran penyempurnaan proses.
5 Langkah Menutup Temuan Audit Secara Efektif
- Analisis Akar Masalah (Root Cause Analysis): Gunakan pendekatan terstruktur seperti siklus PDCA (Plan-Do-Check-Act) atau 5 Whys untuk menemukan penyebab mendasar.
- Susun Rencana Aksi dengan Tenggat Realistis: Buat timeline perbaikan yang masuk akal. Menjanji tenggat yang terlalu cepat namun terlewat akan merusak kredibilitas perusahaan di mata pelanggan.
- Kumpulkan Bukti Penutupan Lengkap: Lampirkan bukti fisik perbaikan seperti dokumen SOP revisi, rekaman pelatihan staf, atau grafik kinerja terbaru.
- Komunikasikan Status Secara Berkala: Kirimkan pembaruan progres (progress report) kepada pelanggan secara konsisten hingga status dinyatakan tertutup (closed).
- Verifikasi Efektivitas & Tinjauan Manajemen: Auditor akan memverifikasi bukan hanya pelaksanaan tindakan, melainkan juga efektivitas hasilnya. Integrasikan temuan audit pelanggan ke dalam tinjauan manajemen dan program audit internal berikutnya.
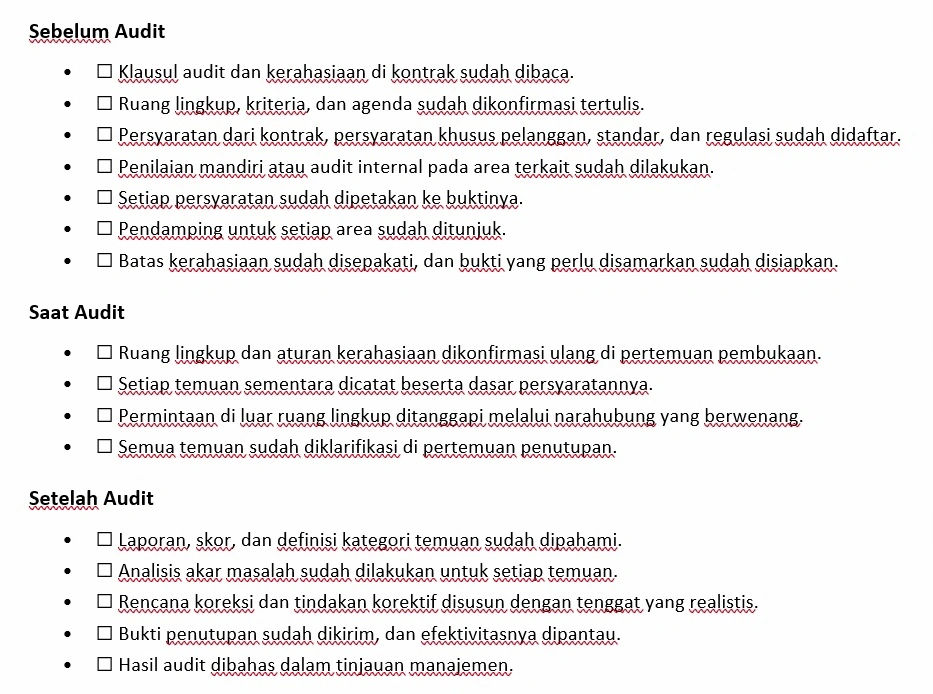
Checklist Praktis Menghadapi Audit Supplier
Gunakan checklist scannable ini saat mempersiapkan audit:
Kesimpulan
Audit supplier adalah cara pelanggan memastikan Anda layak dipercaya, dan hasilnya langsung berdampak pada hubungan bisnis. Kunci menghadapinya bukan sekadar memiliki sertifikat ISO, melainkan memahami dari mana kriteria audit berasal, menyiapkan bukti yang tepat, menjaga batas kerahasiaan, dan menutup setiap temuan sampai tuntas. Perlakukan audit pelanggan sebagai masukan, bukan sekadar ujian, karena temuan yang ditutup dengan baik adalah bukti nyata bahwa Anda bisa diandalkan.
Mitra Berdaya Optima dapat membantu Anda bersiap menghadapi audit supplier. Kami mendampingi penerapan dan sertifikasi sistem manajemen seperti ISO 9001, ISO/IEC 27001, dan ISO 45001, menyelenggarakan pelatihan internal auditor untuk memperkuat audit internal sebagai gladi resik, serta menyediakan IT Assessment bagi vendor TI yang diaudit kliennya.
Pelajari layanan konsultasi ISO, lihat jadwal pelatihan MBO, atau hubungi tim kami untuk berdiskusi.
Berita & Informasi Terbaru