Keamanan Informasi
ISO 27001:2022 Annex A 8.24: Panduan Lengkap Penggunaan dan Pengelolaan Kunci Kriptografi
Social Media


Banyak organisasi merasa sudah memenuhi standar keamanan informasi hanya karena sistemnya sudah memasang enkripsi. Namun, kontrol Annex A 8.24 dalam ISO/IEC 27001:2022 menuntut pemenuhan yang jauh lebih mendasar.
Yang dinilai dalam audit bukanlah sekadar apakah enkripsi terpasang, melainkan apakah penggunaannya diatur dengan jelas, kuncinya dikelola dengan aman, dan seluruh prosedurnya dapat dibuktikan saat diperiksa.
Apa itu Kontrol Annex A 8.24 ISO/IEC 27001:2022?
Annex A 8.24 adalah kontrol dalam standar ISO/IEC 27001:2022 yang menetapkan aturan penggunaan kriptografi dan pengelolaan kunci kriptografi secara efektif.
Kontrol ini bersifat preventif dengan tujuan utama:
- Memastikan kriptografi digunakan secara tepat untuk melindungi kerahasiaan (confidentiality), keaslian (authenticity), dan keutuhan (integrity) informasi
- Memenuhi kebutuhan bisnis dan keamanan informasi organisasi
- Mematuhi persyaratan hukum, regulasi, dan kontrak yang berlaku
💡 Catatan Kepatuhan: Sisi kepatuhan hukum dan regulasi lokal sering kali terlewatkan, padahal kontrol ini secara tegas mewajibkan kesesuaian dengan aturan di wilayah operasional organisasi
2 Pillar Utama dalam Annex A 8.24
Rumusan kontrol Annex A 8.24 menekankan dua bagian yang sama-sama wajib dipenuhi oleh organisasi:
-
Aturan Penggunaan Kriptografi Organisasi wajib menetapkan data apa yang harus dilindungi, teknik yang digunakan, serta tingkat kekuatan enkripsi berdasarkan klasifikasi informasi dan penilaian risiko (risk assessment).
-
Pengelolaan Kunci Kriptografi (Key Management) Enkripsi sekuat apa pun tidak akan berdampak jika kuncinya bocor atau hilang. Kontrol ini mewajibkan pengaturan seluruh siklus hidup kunci, mulai dari pembuatan hingga pemusnahan.
Mayoritas temuan audit terjadi karena organisasi hanya memiliki kebijakan enkripsi data, tetapi tidak memiliki aturan mengenai siapa yang membuat, menyimpan, dan mengganti kunci enkripsi.
Perubahan dari ISO 27001:2013 ke ISO 27001:2022
Pada standar versi ISO/IEC 27001:2013, kebijakan kriptografi dan pengelolaan kunci berada pada dua kontrol yang terpisah. Versi ISO/IEC 27001:2022 menggabungkan keduanya menjadi satu kontrol terpadu.
Penggabungan ini merupakan bagian dari perampingan struktur Annex A dari 114 kontrol menjadi 93 kontrol (terdiri dari 11 kontrol baru, 24 kontrol hasil penggabungan, dan 58 kontrol yang diperbarui).
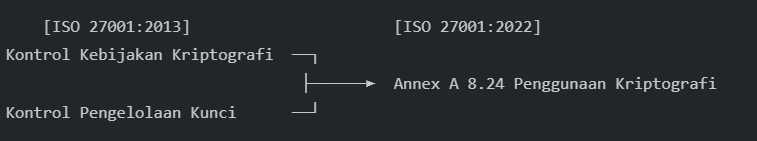
Implikasi Praktis:Organisasi wajib menyesuaikan pemetaan dokumen keamanan informasi dan Pernyataan Keberlakuan (Statement of Applicability / SoA). Karena masa transisi menuju versi 2022 telah berakhir, penyesuaian ini bersifat wajib.
6 Elemen Wajib dalam Kebijakan Kriptografi
Dokumen kebijakan kriptografi tidak perlu tebal, tetapi harus menjawab poin-poin berikut secara tegas:
- Klasifikasi Data Terenkripsi: Menentukan data yang wajib dienkripsi sesuai tingkat sensitivitasnya.
- Posisi Data yang Dilindungi: Mengatur perlindungan data pada tiga kondisi: data terformat/disimpan (at rest), data dikirim (in transit), dan data diolah (in use).
- Standar Algoritma &Panjang Kunci: Menyebutkan algoritma yang diizinkan beserta panjang kunci minimumnya untuk mencegah penggunaan algoritma usang.
- Keamanan Perangkat Bergerak: Aturan penggunaan enkripsi pada laptop, smartphone, dan media penyimpanan lepasan.
- Peran & Tanggung Jawab: Menetapkan penanggung jawab kebijakan, pengelola kunci, dan peninjau berkala.
- Ketentuan Peninjauan: Frekuensi evaluasi berkala terhadap kebijakan dan daftar algoritma.
Panduan Manajemen Siklus Hidup Kunci Kriptografi
Organisasi wajib mengelola dan mendokumentasikan setiap tahapan siklus hidup kunci berikut:
|
Tahap Siklus |
Ketentuan Pengelolaan Wajib |
|
Pembuatan (Genaration) |
Menggunakan sumber acak (Entropy) yang memadai, bukan secara manual. |
|
Penyimpangan (Storage) |
Wajib terpisah dari lokasi data terenkripsi. |
|
Ditribusi (Distribution) |
Menggunakan saluran distribusi terenkripsi yang aman. |
|
Penggunaan (Access) |
Pembatasan akses berdasarkan prinsip least privilege. |
|
Rotasi (Rotation) |
Penggantian kata kunci secara berkala sesuai tingkat risiko. |
|
Pencabutan (Revocation) |
Prosedur penanganan saat kunci diduga bocor/terkompromi. |
|
Pencadangan (Backup) |
Pembuatan cadangan kunci yang aman tanpa membuka celah baru. |
|
Pemusnahan (Destruction) |
Memastikan kunci lama benar-benar tidak dapat dipulihkan. |
Kesalahan Paling Sering: Menyimpan kunci kriptografi di server yang sama dengan data terenkripsi. Jika server diretas, peretas akan mendapatkan data dan kuncinya sekaligus.
Kesesuaian Regulasi dan Hukum di Indonesia
Annex A 8.24 secara spesifik meminta organisasi mempertimbangkan regulasi lokal. Bagi organisasi di Indonesia, terdapat 3 regulasi utama yang wajib diperhatikan:
- Ketentuan Persandian Negara: Instansi pemerintah dan penyelenggara layanan publik wajib memastikan algoritma dan modul kriptografi yang digunakan sesuai dengan standar persandian nasional sejak tahap perencanaan sistem.
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP): UU PDP mewajibkan pengendali data pribadi menerapkan langkah teknis keamanan, termasuk enkripsi. Penerapan Annex A 8.24 memberikan bukti formal bahwa pelindungan data pribadi telah dijalankan sesuai standar hukum.
- Permen PANRB No. 8 Tahun 2026 (Evaluasi SPBE): Bagi instansi pemerintah, penerapan kriptografi menjadi salah satu indikator evaluasi pemerintah digital/SPBE untuk melindungi data pada kondisi at rest, in transit, dan in use.
Penerapan Kriptografi Berdasarkan Sektor Industri
Setiap sektor industri memiliki jenis data sensitif dan aturan sektoral yang berbeda:
- Jasa Keuangan:Data transaksi, identitas nasabah, dan kredensial akses. Terikat aturan otoritas keuangan sektoral
- Kesehatan: Rekam medis dan data pasien (tergolong Data Pribadi Spesifik dalam UU PDP dengan tingkat perlindungan tertinggi)
- Pemerintahan: Data warga, dokumen internal, dan data layanan publik
- Perdagangan Elektronik (E-Commerce): Data pembayaran, alamat, dan riwayat transaksi
- Manufaktur & Pendidikan: Rancangan produk/formula serta data akademis dan kepegawaian.
Kriptografi pada Layanan Awan (Cloud Computing)
Memakai layanan cloud bersertifikat tidak memindahkan tanggung jawab keamanan data kepada penyedia cloud.
Penyedia cloud hanya menyediakan infrastruktur dan mesin enkripsi, sedangkan keputusan mengenai data apa yang dienkripsi dan siapa yang memegang kunci tetap berada di tangan organisasi. Organisasi disarankan membuat Matriks Pembagian Tanggung Jawab (Shared Responsibility Matrix) sebagai bukti audit.
Daftar Bukti Audit (Audit Evidence) Annex A 8.24
Auditor ISO 27001 akan meminta bukti-bukti konkret berikut:
- [x] Dokumen kebijakan kriptografi yang sah dan ditinjau berkala
- [x] Daftar sistem/aplikasi yang menerapkan enkripsi beserta spesifikasi algoritma & panjang kuncinya
- [x] Prosedur tertulis manajemen siklus hidup kunci kriptografi
- [x] Catatan pemantauan dan bukti perpanjangan masa berlaku sertifikat
- [x] Bukti evaluasi berkala terhadap kelayakan algoritma
- [x] Log matrik hak akses terhadap kunci kriptografi
6 Kesalahan Umum yang Wajib Dihindari
- Memiliki Kebijakan Tanpa Daftar Sistem: Kebijakan ada, tetapi tidak ada daftar sistem yang benar-benar menerapkannya.
- Kunci Disimpan Bersama Data: Kunci dan data disimpan dalam server atau repositori yang sama.
- Algoritma Usang: Tidak pernah mengevaluasi ulang ketahanan algoritma lama.
- Sertifikat Kedaluwarsa: Tidak ada pemantauan tanggal kedaluwarsa sertifikat digital.
- Pengelolaan Kunci Diserahkan Penuh ke Vendor: Organisasi kehilangan kendali penuh atas kunci enkripsinya.
- Dokumen Formalitas Audit: Kebijakan hanya disusun untuk kebutuhan audit tanpa dijalankan dalam operasional harian.
Kesimpulan
Annex A 8.24 ISO/IEC 27001:2022 bukan sekadar soal memasang teknologi enkripsi, melainkan tentang tata kelola secara sadar, pengelolaan kunci yang aman, dan ketersediaan bukti kepatuhan saat diaudit.
Bila organisasi Anda sedang mempersiapkan sertifikasi atau transisi ke ISO/IEC 27001:2022, PT Mitra Berdaya Optima siap mendampingi penyusunan kebijakan kriptografi, manajemen kunci, hingga kesiapan menghadapi audit. Hubungi kami segera untuk konsultasi lebih lanjut klik kontak di bawah ini atau bisa klik pada banner.
WhatsApp: 6282220947380
Email: contact@mitraberdaya.id
Latest News & Information
Kriptografi: Pengertian, 3 Jenis Utama, Algoritma, dan Penerapannya