Keamanan Informasi
PP 33 Tahun 2026: Panduan Lengkap Pelaksanaan UU PDP bagi Perusahaan
Social Media


PP 33 Tahun 2026 adalah peraturan pelaksanaan dari UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). PP ini ditetapkan dan diundangkan pada 16 Juli 2026, dan mulai berlaku pada 16 Januari 2027. Bagi perusahaan, PP ini mengubah kewajiban UU PDP yang selama ini masih umum menjadi tata cara yang lebih operasional, mulai dari dasar pemrosesan, penilaian dampak, penunjukan pejabat pelindungan data, hingga transfer data ke luar negeri.
Artikel ini menjawab apa isi dan dampak regulasinya, fungsi mana di perusahaan yang terdampak, dan apa yang perlu disiapkan agar kepatuhan bisa dijalankan sekaligus dibuktikan.
Poin penting:
- UU PDP sudah berlaku penuh sejak masa transisinya berakhir pada Oktober 2024. PP 33/2026 menambah rincian, bukan memulai kewajiban dari nol.
- Waktu antara sekarang dan 16 Januari 2027 adalah masa persiapan untuk menyesuaikan kebijakan, prosedur, dan bukti kepatuhan.
- Kepatuhan bukan sekadar memiliki kebijakan privasi. Perusahaan perlu memetakan data, menetapkan tanggung jawab, menjalankan kontrol, dan menyimpan buktinya.
Apa Itu PP 33 Tahun 2026 dan Apa Kaitannya dengan UU PDP?
Latar Belakang Regulasi
UU Nomor 27 Tahun 2022 (UU PDP) diundangkan Oktober 2022. Pemerintah menerbitkan PP 33 Tahun 2026 sebagai peraturan pelaksanaan teknis untuk memberikan kepastian hukum operasional bagi dunia usaha.
Hubungan antara PP dan UU PDP
Undang-undang menetapkan hak, kewajiban, dan sanksi. UU PDP mengatur kerangka hak subjek data dan sanksi. PP 33 Tahun 2026 memperjelas tata cara pelaksanaannya: lawful basis, hak subjek data, transfer data pribadi ke luar negeri, serta fungsi PPDP di bawah pengawasan Lembaga PDP.
Tanggal Penetapan, Pengundangan, dan Mulai Berlaku
Sejumlah ketentuan teknis akan diatur lebih lanjut dalam Peraturan Lembaga. Selama Peraturan Lembaga belum ditetapkan, pengendali dan prosesor tetap dapat memproses data sepanjang tidak bertentangan dengan PP 33/2026
Mengapa Perusahaan Perlu Memperhatikannya?
Perusahaan yang mengelola data pelanggan, karyawan, atau vendor wajib patuh. PP 33 Tahun 2026 berdampak langsung pada proses bisnis, sistem TI, kontrak vendor, dan tata kelola manajemen.
Siapa yang Terdampak oleh Ketentuan Pelindungan Data Pribadi?
PP 33/2026 berlaku bagi badan usaha, badan publik, dan organisasi internasional yang memproses data pribadi di Indonesia, atau yang kegiatannya menimbulkan akibat hukum di Indonesia. Kewajiban setiap pihak bergantung pada perannya: sebagai pengendali atau sebagai prosesor.
Pengendali Data Pribadi
Pengendali menentukan tujuan dan kendali pemrosesan data pribadi, seperti pengelolaan data pelanggan dan karyawan.
Prosesor Data Pribadi
Prosesor memproses data atas nama pengendali (vendor cloud, payroll, CRM). UU PDP mewajibkan RoPA (Pasal 31) dan pengamanan teknis (Pasal 35–39) langsung kepada prosesor.
Perusahaan dengan Banyak Fungsi dan Entitas
Di grup usaha, aliran data melintasi cabang, anak perusahaan, dan vendor. Perusahaan wajib memetakan peran dan penetapan tanggung jawab tertulis.
Cara Awal Mengidentifikasi Peran Perusahaan
Ajukan 5 pertanyaan kunci:
- Siapa yang menentukan tujuan pemrosesan data?
- Siapa yang memutuskan sarana dan metode pemrosesannya?
- Siapa yang hanya menjalankan instruksi pihak lain?
- Data pribadi apa yang diproses dan siapa pemiliknya?
- Kontrak apa yang mengatur hubungan para pihak?
Area Kepatuhan UU PDP yang Perlu Ditinjau Perusahaan
Dasar Pemrosesan Data Pribadi
Sesuai Pasal 20 UU PDP, pengendali wajib memiliki lawful basi: persetujuan, pemenuhan perjanjian, kewajiban hukum, kepentingan vital, tugas publik, atau legitimate interest.
Pemberitahuan Privasi dan Persetujuan
Pemberitahuan privasi wajib memuat legalitas, tujuan, retensi, dan cara penarikan persetujuan. PP 33 Tahun 2026 mempertegas transparansi persetujuan.
Pemetaan Aktivitas Pemrosesan Data
Pasal 31 UU PDP mewajibkan penyusunan RoPA (Record of Processing Activities) yang mencakup tujuan, jenis data, penerima, sistem, retensi, dan pemilik proses.
Penilaian Dampak Pelindungan Data Pribadi (DPIA)
Pasal 34 UU PDP mewajibkan DPIA (Data Protection Impact Assessment) untuk pemrosesan berisiko tinggi berdasarkan 7 kriteria spesifik.
Fungsi PPDP (Pejabat atau Petugas Pelindungan Data Pribadi)
Pengendali dan prosesor wajib menunjuk PPDP sesuai Pasal 53 ayat (1) UU PDP. Putusan MK No. 151/PUU-XXII/2024 menegaskan kriteria penunjukan bersifat alternatif. PP 33/2026 mengatur independensi dan akses PPDP ke direksi.
Pemenuhan Hak Subjek Data
Subjek data berhak mengakses, memperbaiki, menghapus, dan menarik persetujuan data. Perusahaan wajib menyediakan kanal penanganan resmi.
Penanganan Kegagalan Pelindungan Data atau Insiden
Jika terjadi kebocoran data, Pasal 46 UU PDP mewajibkan notifikasi tertulis maksimal 3 × 24 jam kepada subjek data dan Lembaga.
Transfer Data Pribadi ke Luar Wilayah Indonesia
Pasal 56 UU PDP mengatur transfer data pribadi ke luar negeri secara berlapis: tingkat pelindungan setara, standar pengikat memadai, atau persetujuan subjek data (diperkuat Putusan MK No. 137/PUU-XXIII/2025).
Pengelolaan Prosesor dan Vendor
Kontrak vendor wajib memuat instruksi pemrosesan, batasan akses, klausul subprosesor, pelaporan insiden, dan retensi data.
Dokumentasi, Pengawasan, dan Akuntabilitas
Pelanggaran UU PDP berisiko sanksi denda administratif hingga 2% dari pendapatan tahunan (Pasal 57). Dokumentasi kebijakan, RoPA, dan DPIA wajib disimpan.
Dampak Implementasi terhadap Departemen di Perusahaan
Pencapaian kepatuhan UU PDP memerlukan kolaborasi lintas fungsi:
- Direksi: Sponsor program dan pemantauan risiko.
- Legal & Compliance: Validasi lawful basis, privacy notice, dan kontrak vendor.
- HR: Peninjauan data karyawan, pelamar, payroll, dan retensi.
- IT & InfoSec:Pemetaan sistem, kontrol akses RBAC, enkripsi, dan keamanan.
- Marketing & CS: Evaluasi formulir web, CRM, dan mekanisme opt-out.
- Procurement: Penilaian risiko vendor dan perbaikan kontrak.
- Internal Audit: Pengujian efektivitas kontrol secara berkala.
Untuk IT dan Information Security, tidak ada satu kontrol teknis yang cocok untuk semua konteks. Pilihan kontrol mengikuti hasil penilaian risiko setiap pemrosesan. Konsultasikan dengan MBO agar kami dapat membantu dalam implementasi UU PDP ke dalam sistem budaya kerja perusahaan Anda.
Contoh Penerapan di Perusahaan: Dari Pemetaan hingga Bukti Kepatuhan
Contoh di bagian ini adalah ilustrasi untuk membantu memulai, bukan format resmi yang diwajibkan.
Contoh Alur Data Pelanggan
Formulir website → CRM → tim sales → penyedia email marketing dan hosting.
Yang perlu dipetakan dari alur ini:
- Data yang mengalir: nama, email, nomor telepon, nama perusahaan.
- Tujuan: menindaklanjuti permintaan penawaran.
- Akses: siapa saja di tim sales yang bisa melihat dan mengekspor data.
- Pihak ketiga: penyedia CRM, email marketing, dan hosting, termasuk lokasi server mereka.
- Masa simpan: berapa lama data prospek yang tidak berlanjut disimpan.
- Risiko: ekspor massal tanpa kendali, atau data dikirim ke penerima yang salah.
Contoh Alur Data Karyawan
HRIS ➔ Payroll ➔ Penyedia Benefit. Titik kritis meliputi akses berbasis peran HRIS, kontrak vendor payroll, dan retensi data mantan karyawan.
Contoh Tabel Inventaris Pemrosesan
Contoh Gap dan Rencana Perbaikan
Skenario ilustratif yang sering ditemui:
- Formulir website belum menjelaskan tujuan dan masa simpan data.
- Daftar vendor yang mengakses data pribadi belum lengkap.
- Akses mantan karyawan ke sistem belum dicabut.
- Prosedur insiden ada, tetapi belum pernah diuji dengan simulasi.
Setiap gap diberi pemilik, tenggat internal, dan bukti penutupan.
Checklist Kesiapan Pelaksanaan UU PDP untuk Perusahaan
Gunakan checklist kepatuhan ini sebelum 16 Januari 2027:
Governance dan Penanggung Jawab
- [ ] Sponsor eksekutif manajemen telah ditetapkan.
- [ ] Pemilik setiap proses data pribadi telah ditentukan.
- [ ] Penunjukan PPDP telah dinilai berdasarkan kriteria alternatif.
Data dan Proses
- [ ] Dokumen RoPA memetakan seluruh aktivitas data dan masa simpan.
- [ ] Pemrosesan berisiko tinggi diidentifikasi untuk pengerjaan DPIA.
Legal dan Dokumentasi
- [ ] Dasar pemrosesan setiap aktivitas telah ditinjau.
- [ ] Kontrak vendor memuat klausul pelindungan data.
Kontrol Teknis dan Organisasi
- [ ] Akses, logging, backup, dan enkripsi telah dievaluasi.
- [ ] Pemetaan transfer data pribadi ke luar negeri telah dilengkapi.
Hak Subjek Data dan Insiden
- [ ] Kanal permintaan subjek data dan penanganan tiket telah siap.
- [ ] Alur pemberitahuan insiden 3 × 24 jam telah disimulasikan.
Pelatihan dan Evaluasi
- [ ] Karyawan memahami tanggung jawab sesuai peran.
- [ ] Pengujian efektivitas kontrol telah dijadwalkan.
Cara Menggunakan Hasil Checklist
Kelompokkan butir yang belum terpenuhi menjadi prioritas tinggi, sedang, atau rendah. Tetapkan pemilik proses, tenggat internal, dan bukti penutupan gap.
Langkah Persiapan Perusahaan: Assess, Map, Control, Implement, Verify
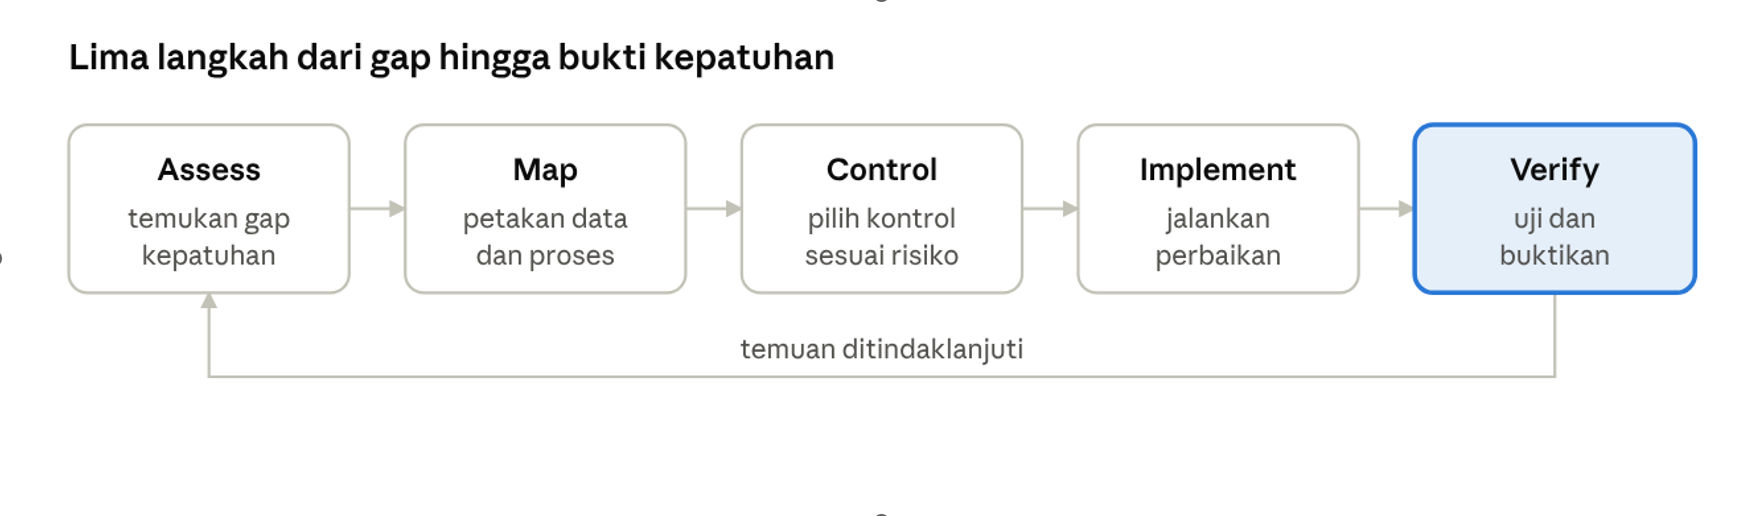
Siklus 5 tahap persiapan kepatuhan pelindungan data pribadi perusahaan:
- Assess: Identifikasi Gap: Bandingkan kondisi operasional dengan kewajiban UU PDP dan PP 33/2026
- Map: Petakan Data dan Proses: Susun RoPA mencakup aktivitas, sistem, penerima, dan retensi
- Control: Tetapkan Kontrol dan Prioritas: Pilih kontrol teknis/organisasi dan lakukan DPIA
- Implement: Jalankan Perbaikan: Perbarui dokumen, perbaiki kontrak vendor, dan gelar pelatihan
- Verify: Uji dan Dokumentasikan: Lakukan audit internal, simulasi insiden, dan verifikasi bukti
Apa Hubungan UU PDP dengan ISO/IEC 27701?
Regulasi dan Standar Memiliki Fungsi Berbeda
UU PDP dan PP 33/2026 adalah instrumen hukum yang mengikat. ISO/IEC 27701 adalah standar internasional untuk sistem manajemen informasi privasi (Privacy Information Management System, PIMS) yang bersifat sukarela. Sertifikasi ISO/IEC 27701 tidak otomatis menggantikan atau membuktikan kepatuhan terhadap kewajiban hukum.
Edisi terbarunya, ISO/IEC 27701:2025, terbit pada 14 Oktober 2025 dan mengubah posisinya secara mendasar. Edisi 2019 merupakan perluasan dari ISO/IEC 27001, sedangkan edisi 2025 adalah standar mandiri. Organisasi kini dapat menerapkan dan mensertifikasi sistem manajemen privasi tanpa harus memiliki sertifikasi ISO/IEC 27001 lebih dulu.
Area yang Dapat Dibantu oleh Sistem Manajemen Privasi
Secara umum, sistem manajemen privasi membantu perusahaan menjalankan kewajiban UU PDP secara konsisten:
- Tata kelola: peran, tanggung jawab, dan komitmen manajemen yang jelas.
- Pengelolaan risiko: penilaian risiko privasi yang sejalan dengan kebutuhan DPIA.
- Dokumentasi: kebijakan, rekaman pemrosesan, dan bukti kontrol yang terpelihara.
- Kontrol operasional: penanganan hak subjek data, vendor, dan insiden.
- Evaluasi dan perbaikan: audit internal, tinjauan manajemen, dan tindakan korektif.
Kapan Perusahaan Mempertimbangkan ISO/IEC 27701?
ISO/IEC 27701 bukan kewajiban hukum. Standar ini layak dipertimbangkan oleh perusahaan yang membutuhkan pendekatan sistematis lintas unit, harus menunjukkan kesiapan saat diaudit pelanggan atau mitra, atau ingin mengintegrasikan pelindungan data dengan sistem manajemen lain seperti ISO 27001. Contoh penerapannya di sektor keuangan dibahas di artikel ISO 27001 dan ISO 27701 untuk perbankan.
Kesimpulan: Bangun Kepatuhan yang Dapat Dibuktikan
PP 33 Tahun 2026 menutup jarak antara kewajiban UU PDP dan pelaksanaannya di lapangan. Dengan tanggal berlaku 16 Januari 2027, ada tiga prioritas yang perlu dijalankan perusahaan:
- Pahami kewajiban yang benar-benar berlaku, termasuk tafsir terbaru seperti kriteria alternatif penunjukan PPDP.
- Petakan data dan tanggung jawab: aktivitas pemrosesan, dasar pemrosesannya, vendor, dan pemilik setiap proses.
- Buktikan efektivitas kontrol melalui dokumentasi, simulasi insiden, dan evaluasi berkala.
Langkah paling praktis untuk memulai adalah memetakan gap secara terstruktur. Mitra Berdaya Optima dapat membantu memetakan gap kepatuhan pelindungan data pribadi dan menyusun rencana perbaikan berbasis risiko, termasuk menilai kesiapan kontrol keamanan informasi yang menopangnya. Pendampingan ini membantu perusahaan bersiap, tetapi tidak menggantikan nasihat hukum dan tidak menjamin kepatuhan secara otomatis.
Mulai dengan IT Assessment, pelajari layanan konsultasi ISO, atau hubungi tim MBO untuk mendiskusikan kebutuhan perusahaan Anda.
Latest News & Information